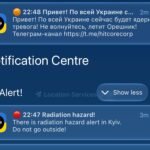
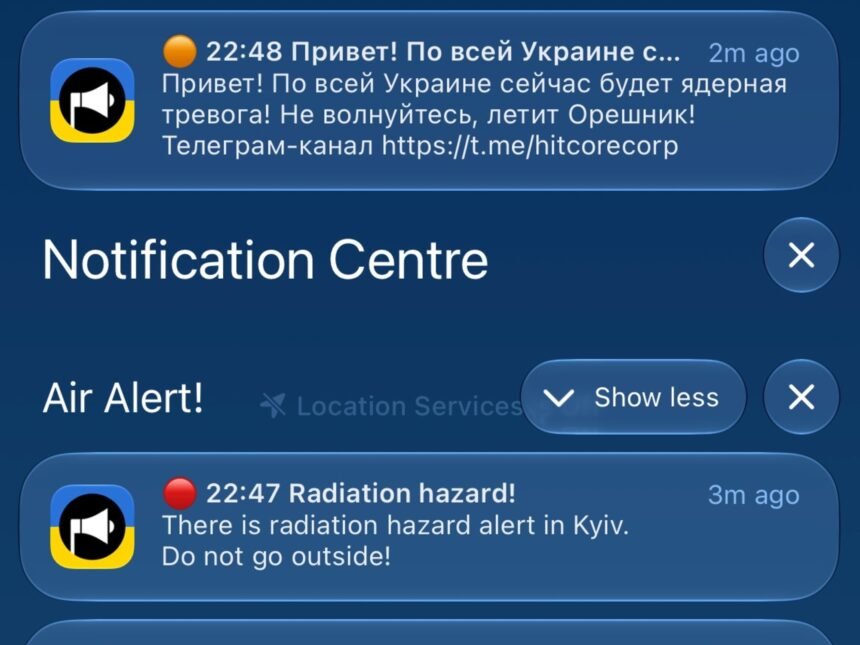
Entre las 22.47 y las 23.53 del domingo, los ucranianos recibieron en sus celulares falsas alertas sobre riesgo de radiación, riesgo de ataque nuclear y químico y advertencias de peleas en las calles de Kiev. «No salga», decía un texto. Lo mismo pasó del lado ruso, en lo que sería un enorme hackeo de las aplicaciones de seguridad de ambos países que ahora se investiga.
La aplicación de alerta de ataques aéreos de Ucrania suele avisar de la llegada de drones o misiles rusos.
Las falsas alertas comenzaron aproximadamente a las 22:47 del domingo, con ataques aéreos de nivel rojo que aparentemente se emitieron a nivel nacional, en ucraniano.
Se emitieron advertencias adicionales en Kiev, la primera de las cuales decía: «Amenaza de radiación. Se declara amenaza de radiación en Kiev».
El siguiente mensaje, escrito en ruso, llegó a las 22:48 y decía: «¡Hola! Habrá alerta nuclear en toda Ucrania. No se preocupen, es el Oreshnik». Oreshnik es el nombre de un misil balístico ruso de alcance intermedio capaz de transportar ojivas nucleares o convencionales.
Una tercera alerta, emitida a las 22:49 y también en ucraniano, decía: «Amenaza química. Existe amenaza de ataque químico contra Kiev. No salgan a la calle».
A las 22:49, una cuarta alerta indicaba que existía una «amenaza de enfrentamientos callejeros. Se están produciendo enfrentamientos en Kiev. No salgan a la calle».
A las 23:53, se enviaron a los teléfonos de los usuarios una serie de mensajes de confirmación de que la situación había terminado, los cuales estaban conectados a cada una de las alertas anteriores de Kiev, declarando individualmente que cada amenaza había sido neutralizada.
Entre los mensajes que aparecieron en los teléfonos ucranianos durante la noche, había uno que contenía un enlace a un canal de Telegram recién creado.
El canal parece estar gestionado por un grupo antiucraniano que rápidamente ha conseguido 15.600 suscriptores y una enorme actividad, con cientos de miles de visualizaciones de sus publicaciones.
Del lado, ruso tambien se enviaron mensajes, pero la información es poca. Un grupo de espionaje ucraniano afirmó que se habían enviado advertencias falsas de ataques nucleares dentro de Rusia a los usuarios.
La fuerza aérea ucraniana emitió un comunicado en el que afirmaba que la aplicación de alerta de ataques había sido pirateada y tranquilizó a los ciudadanos asegurándoles que no existía ninguna amenaza inminente de guerra nuclear, culpando a la interferencia rusa.
Horas más tarde, el Ministerio de Situaciones de Emergencia de Rusia afirmó haber sufrido también un ciberataque y declaró que la gente estaba recibiendo correos electrónicos con información falsa.
No está claro si ambos incidentes están relacionados.
Al parecer, el orden de los ataques fue el siguiente: Ucrania fue atacada primero y, pocas horas después, Rusia.
Un ataque contra un sistema de alerta antiaérea es grave, pero un contraataque inmediato contra otro no solo es grave, sino también extraño.
Los expertos en ciberseguridad afirman que es muy improbable que un grupo de hackers pueda llevar a cabo un ataque de represalia tan rápidamente sin tener previamente la capacidad para hacerlo.
Según el experto en ciberseguridad Don Smith, consultado por la BBC, un ciberataque contra el sistema de alerta de emergencias ucraniano podría indicar «desesperación» por parte de Rusia.
Smith, de la empresa de ciberseguridad Sophos, afirma que el ataque podría haber tenido como objetivo afectar la «resiliencia mental del pueblo ucraniano», que, según él, es un factor clave en la capacidad de Ucrania para defenderse de Rusia.
En tanto, se reportaron ataques durante la noche en ambos países, con cuatro personas heridas en la ciudad ucraniana de Odesa y Rusia afirmando que ataques con drones alcanzaron un complejo industrial al este de Moscú.
Con información de BBC News